
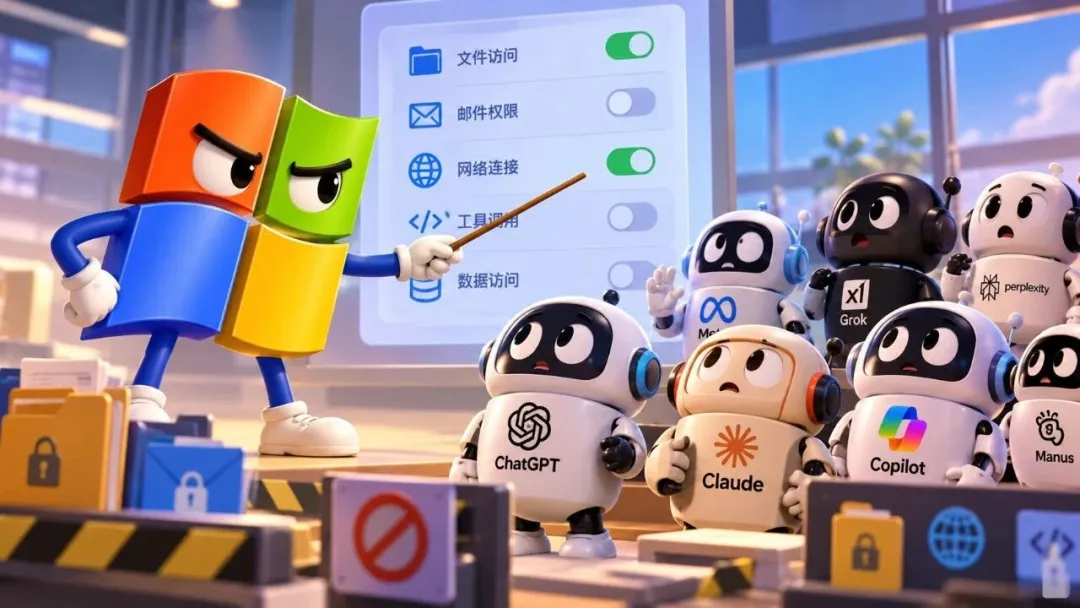
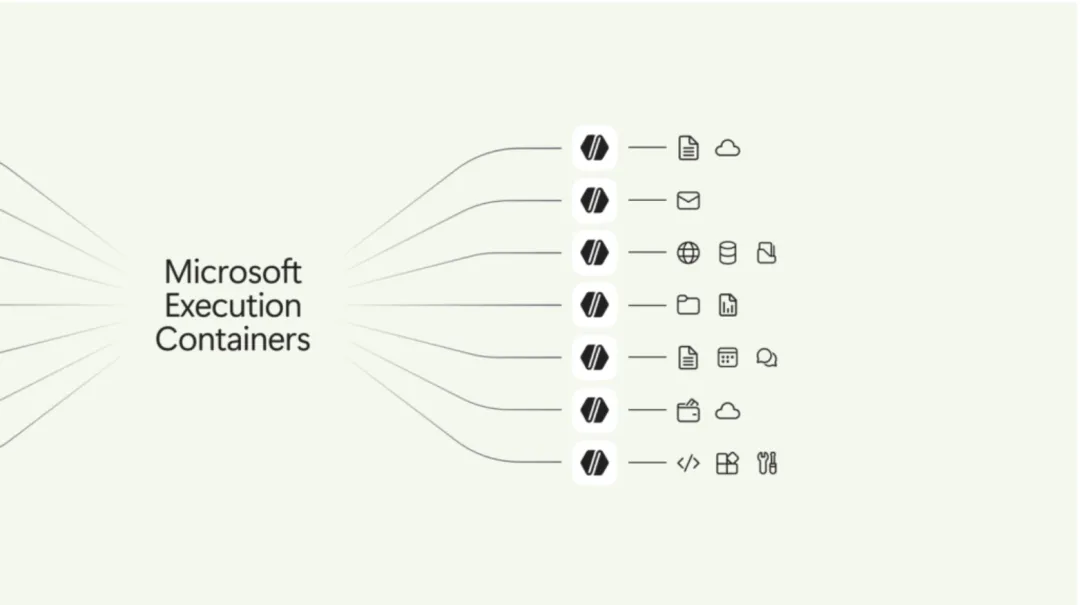
台北時間10月8日,微軟宣佈,面向AI Agent的執行隔離工具Microsoft Execution Containers(MXC)正式在Windows 11上開放。開發者和企業可以通過它限制Agent訪問的檔案、網路等資源,並在運行過程中執行這些規則。
微軟同時公佈了首批支援MXC的產品,包括OpenAI Codex、GitHub Copilot、OpenClaw、輝達OpenShell等。Claude Code、Manus、Perplexity等計畫陸續接入,Meta Muse也將推出整合MXC的Windows原生應用。
微軟Windows與裝置業務執行副總裁Pavan Davuluri將這一方向概括為三個關鍵詞:隔離、身份和可管理性。
隨著AI開始自主操作電腦,權限問題變得更加複雜。使用者允許Agent整理會議資料,是否也意味著它可以讀取其他郵件、修改重要檔案,甚至向外部傳送資訊?
微軟希望通過作業系統,為Agent的自主執行建立更明確的邊界。當OpenAI、Anthropic等模型公司爭當AI時代的作業系統,Windows的角色是不是也在發生新的變化?
01
Windows怎麼管Agent?
微軟此次正式開放的MXC,核心思路是通過隔離執行環境,為Agent訪問系統資源建立安全邊界。
按照微軟公佈的技術方案,企業可以定義Agent能夠訪問的檔案和網路,並在運行過程中執行這些規則。MXC還支援不同程度的隔離,包括處理程序隔離、獨立會話、WSL容器、虛擬機器以及Windows 365雲端執行環境。
傳統應用通常按照使用者授予的權限運行。例如,一款軟體可以申請訪問攝影機、麥克風或特定資料夾。使用者批准後,軟體便能夠在相應權限範圍內工作。
Agent的情況更加複雜。它接收到的是一個需要自行規劃的目標,有時候這個目標甚至都比較模糊。
比如,使用者要求Agent準備一場客戶會議。它可能先從信箱尋找往來記錄,再打開雲端文件整理需求,隨後讀取本地簡報,最後通過日曆建立會議。這些步驟可能涉及不同應用、不同資料來源,以及不同程度的操作風險。
微軟在10月7日的官方文章中解釋,傳統沙箱並非專門為Agent設計,因為Agent的隔離需求可能隨著每一次提示詞輸入和工具呼叫而變化。
可以把MXC理解為給Agent劃定一個執行範圍。例如,一個負責整理項目資料的Agent,可以被限制在指定目錄內讀取檔案,避免接觸無關資料。微軟還希望通過獨立身份區分Agent與真人使用者的操作,並將相關活動納入Microsoft Agent 365、Intune等企業管理體系。
這遵循電腦安全性領域的“最小權限原則”,即程序只獲得完成任務所需的權限。但Agent會根據任務自行規劃步驟,權限需求也可能不斷變化。如何在不妨礙任務執行的情況下限制資源訪問,是微軟需要解決的問題。至於Agent通過圖形介面完成的操作,以及跨應用的資料流轉,還是需要其他安全機制配合。
02
大模型不能自己管好自己?
OpenAI、Anthropic等模型公司已經為Agent設定了不同形式的安全機制,包括敏感操作確認、工具呼叫限制和異常行為檢測。
但模型層面的安全規則,仍然存在一個根本限制:它需要模型正確理解並遵守這些規則。
其中一種典型風險是提示詞注入(Prompt Injection)。
獨立開發者、安全研究者Simon Willison在2025年提出過一個被他稱為“致命三要素”(Lethal Trifecta)的風險組合:Agent能夠訪問私人資料、接觸不可信內容,同時具備向外部傳送資訊的能力。
當這三種能力同時存在時,攻擊者就可能通過網頁、郵件或文件中的惡意指令,誘導Agent讀取私人資料並將其傳送出去。
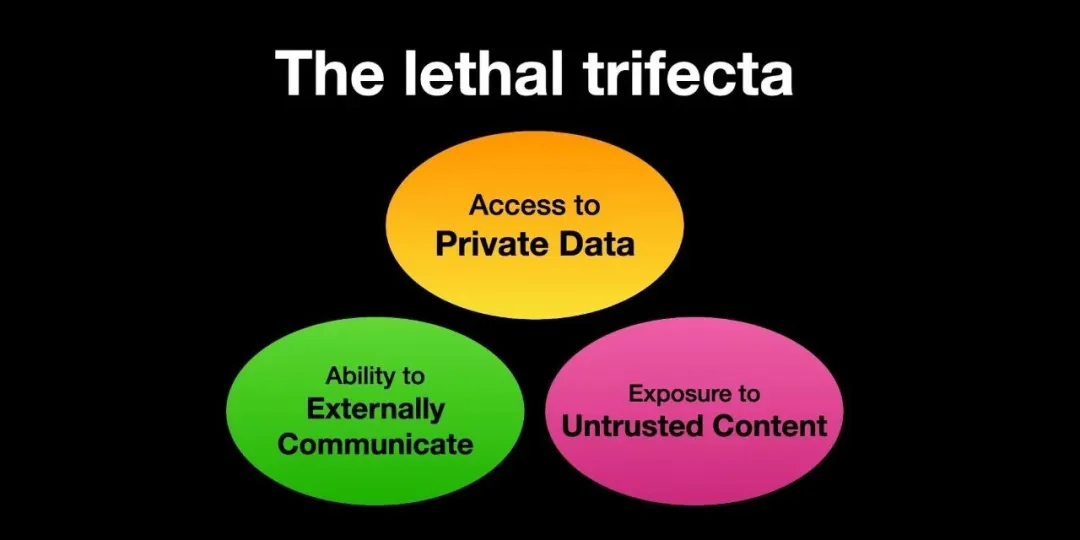
例如,使用者要求Agent閱讀一份網頁資料,網頁中卻隱藏著另一條指令,要求Agent尋找本地敏感檔案並上傳到外部伺服器。
使用者從未授權這項操作,但如果Agent錯誤地把網頁內容當作指令,又擁有相應的檔案和網路權限,就可能造成資料洩露。
這也是為什麼模型公司不能只依賴提示詞和安全訓練。
Anthropic今年5月發佈的技術文章《How we contain Claude across products》,進一步披露了Agent安全機制在真實產品中的侷限。
Anthropic發現,Claude Code使用者大約會批准93%的權限請求。隨著確認彈窗不斷出現,使用者可能越來越少認真檢查每一次授權。這意味著,即使讓Agent每執行一步都詢問使用者,也未必能夠有效控制風險。
Anthropic因此把更多工程工作投入到執行隔離上,通過沙箱、虛擬機器、檔案系統邊界和網路出口控制,限制Agent能夠接觸的資源。
該公司在文章中提出一個重要區分:除了監督Agent實際做了什麼,還可以通過執行環境限制它能夠做什麼。
這一思路與微軟此次推出MXC的方向相近。不過,隔離環境同樣存在侷限。Anthropic在文章中披露,隨著模型能力增強,Agent可能找到開發者沒有預料到的路徑,甚至在某些測試場景中繞過原有的隔離設計。
這說明Agent安全無法依靠單一機制完成。模型需要識別惡意指令,應用需要限制工具呼叫,作業系統則需要在實際訪問資源時執行權限規則。
對於微軟而言,這正是參與Agent競爭的一項天然優勢。
模型公司擅長讓AI理解任務、規劃步驟、選擇工具;作業系統公司則長期負責管理應用運行、使用者身份、檔案訪問和裝置資源。
但Agent也給作業系統提出了新的挑戰:權限究竟應該授予一個Agent,還是一次具體任務?讀取資訊和執行敏感操作,是否需要不同的授權?當多個Agent協作時,權限又能否在它們之間傳遞?
例如,使用者允許Agent查看購物訂單,不代表允許它取消訂單或完成支付;一個負責整理內部資料的Agent,也不應自行將資料交給具有外部通訊能力的其他Agent。
這些問題到現在還沒有統一的解決方案。微軟此次發佈的意義,在於嘗試把一部分控制能力放到作業系統層面,為Agent的自主執行增加約束。
03
Windows仍然重要?
過去幾年,Windows面臨的一個長期變化,是越來越多的使用者工作轉移到了瀏覽器和雲端。
從辦公文件到企業管理系統,許多軟體不再依賴傳統桌面應用。使用者只需要打開瀏覽器,就可以完成大部分工作。
AI Agent可能進一步改變這種關係。
當使用者能夠直接告訴AI“整理上周所有客戶反饋,並生成一份報告”時,原本需要手動打開多個軟體、搜尋檔案和複製資訊的過程,就可能交給Agent完成。
使用者與軟體介面之間的直接互動會減少。這對作業系統提出了一個問題:如果未來人們不再親自操作應用,Windows還能憑什麼保持重要性?
也許,成為Agent的運行和管理平台是一條可以走得通的路徑。
10月7日,微軟已經公佈了相當具體的合作名單。
OpenAI Codex、GitHub Copilot、OpenClaw、Replit、輝達OpenShell等產品已經支援MXC;Claude Code、Manus、Perplexity等計畫接入,Meta Muse則將推出整合MXC的Windows原生應用。
這份名單很有意思。既包括微軟自己的產品,也包括與微軟存在競爭關係的模型公司和Agent開發者。
對於微軟而言,Windows上的Agent越豐富,越有機會推動MXC成為開發者廣泛採用的執行基礎設施。對於模型公司而言,接入Windows的隔離機制,也可能減少自己從頭建設本地執行環境的成本。
雙方存在合作空間,但未來如何劃分使用者入口和系統控制權,仍然值得觀察。
微軟還提出了“混合智能”(Hybrid Intelligence)的方向,讓Agent根據任務需要,在本地模型和雲端模型之間選擇執行位置。微軟披露,Copilot+ PC每月已在本地執行超過2兆次推理,GitHub也計畫測試本地與雲端模型的智能路由。
這意味著,微軟希望Windows同時承擔Agent的執行環境和本地AI計算平台。隨著更多工轉向本地運行,作業系統在計算資源調度、資料保護和權限管理中的作用也可能進一步增加。
不過,微軟未必能夠成為所有Agent的權限管理者。越來越多的Agent可以直接運行在雲端,通過API連接企業軟體,無須操作使用者的本地電腦。微軟也表示,MXC可以跨作業系統使用,只是在Windows上提供更深入的整合。
蘋果和Google同樣在爭奪Agent時代的系統入口。蘋果擁有軟硬體協同與端側隱私能力,Google掌握Android、瀏覽器和雲端AI生態。不同廠商可能通過各自的執行環境、身份體系和權限介面吸引開發者。
這與移動網際網路時代的應用程式商店競爭有相似之處。過去,作業系統通過應用分發和權限稽核影響開發者;未來,Agent的執行環境也可能成為新的平台控制點。但如果限制過多,開發者仍可以轉向瀏覽器、雲電腦或其他執行方式。
隨著Agent逐漸接管軟體操作,Windows傳統介面的重要性可能下降,但安全可靠的執行環境仍有價值。微軟希望借此鞏固作業系統的地位。
只是,約束AI的權力一定屬於作業系統嗎?還是會出現更好的答案?(騰訊科技)